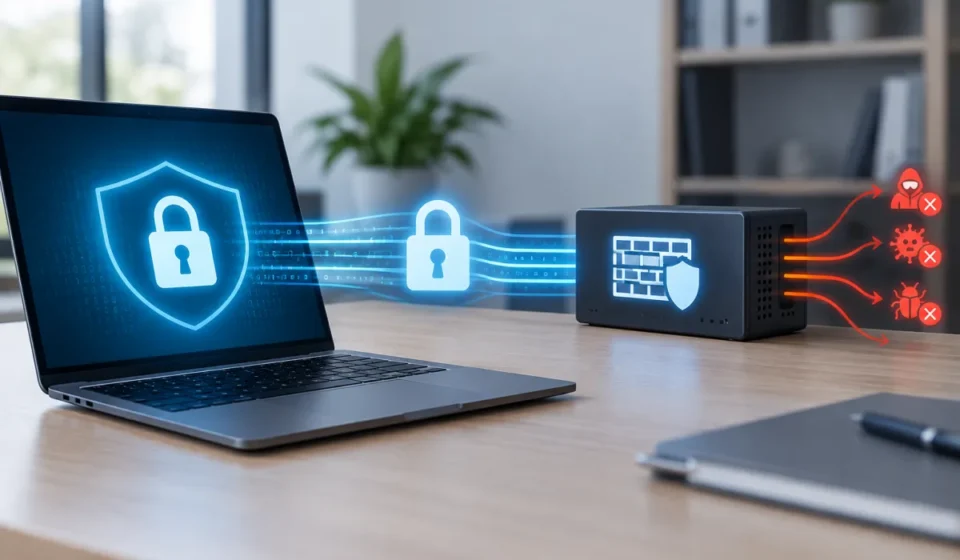

Протоколы шифрования и межсетевые экраны решают разные задачи информационной безопасности. Шифрование защищает содержимое данных и помогает подтвердить подлинность участников соединения, а firewall управляет сетевым доступом и ограничивает нежелательный трафик.
Что обеспечивают протоколы шифрования в современных IT
Протоколы шифрования преобразуют данные в защищённый вид, чтобы посторонний наблюдатель не смог прочитать их во время передачи. В современных IT-системах они обычно обеспечивают три ключевые свойства.
Конфиденциальность
Зашифрованные данные нельзя корректно прочитать без соответствующего ключа. Это защищает содержимое соединения от перехвата при передаче через интернет или другие сети.
Целостность
Механизмы защиты позволяют получателю обнаружить незаметное изменение сообщения во время передачи. Если данные были подменены или повреждены, проверка целостности должна показать это.
Аутентификация участников
Протоколы могут подтверждать, с каким сервером устанавливается соединение. При использовании TLS сервер обычно проходит аутентификацию с помощью цифрового сертификата. При соответствующей настройке может выполняться и аутентификация клиента.
Как работает TLS
Transport Layer Security (TLS) применяется для защиты сетевых соединений, в том числе веб-сеансов. Во время установления соединения стороны согласуют криптографические параметры и формируют ключевой материал. После этого передаваемые сообщения защищаются от чтения и незаметного изменения.
TLS 1.3 использует AEAD-шифрование, которое объединяет защиту конфиденциальности и проверку целостности данных. Протокол защищает соединение после завершения согласования параметров и установления необходимых ключей.
Шифрование при передаче не означает автоматическую защиту данных во всех состояниях. Оно не заменяет защиту информации в хранилищах и не предотвращает все атаки на серверы, рабочие станции и другие конечные устройства.
Что делает межсетевой экран в IT-технологиях
Межсетевой экран, или firewall, контролирует поток сетевого трафика между сетями или узлами с разными уровнями безопасности. Он применяет заданную политику доступа и принимает решение, какие соединения разрешить, а какие заблокировать.
- ограничивает несанкционированный доступ к защищаемой сети;
- фильтрует сетевые пакеты и соединения по установленным правилам;
- разрешает необходимый для работы трафик;
- блокирует обращения, которые не соответствуют политике безопасности;
- контролирует взаимодействие между сегментами сети с разными требованиями защиты.
Межсетевой экран может быть сетевым или хостовым. К разновидностям, рассматриваемым в руководствах по firewall, относятся фильтрация пакетов и прокси-механизмы. Конкретные правила зависят от архитектуры сети, используемых сервисов и требований безопасности.
Разница между шифрованием и firewall
Шифрование защищает содержание соединения, а межсетевой экран регулирует возможность самого соединения. Например, TLS может скрыть данные от перехвата и помочь проверить подлинность сервера, но не решает, кому разрешено подключаться к сетевому узлу. Firewall, в свою очередь, может заблокировать нежелательный доступ, но сам по себе не делает разрешённый трафик конфиденциальным.
| Средство | Основная задача |
|---|---|
| Протоколы шифрования | Защита содержимого данных, контроль целостности и аутентификация участников соединения |
| Межсетевой экран | Контроль и ограничение сетевого трафика по политике доступа |
Почему нужны оба механизма
Шифрование и firewall дополняют друг друга. Межсетевой экран сокращает доступную поверхность сети и блокирует неразрешённые соединения. Протокол шифрования защищает данные внутри разрешённого соединения. Поэтому firewall не заменяет TLS, а TLS не заменяет правила сетевого доступа.
Безопасность межсетевого экрана зависит от корректно разработанной политики, настройки правил, их тестирования, управления и обновления программного обеспечения. Эффективность защиты также требует учитывать серверы, приложения, хранилища и конечные устройства, поскольку одного сетевого контроля недостаточно для защиты всей IT-системы.